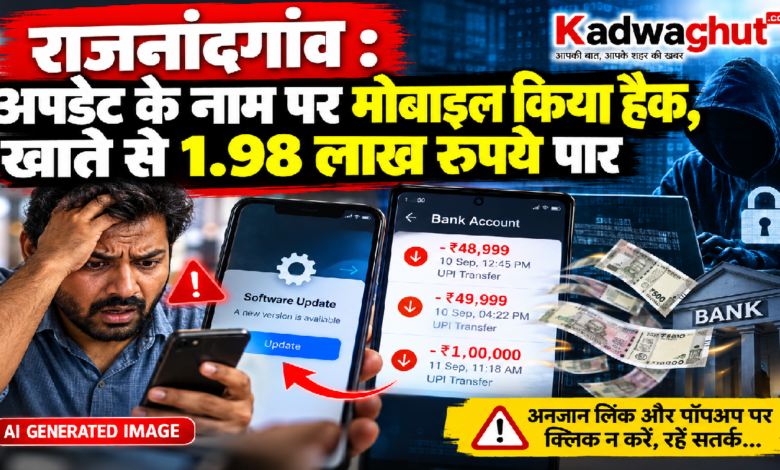
राजनांदगांव । मोबाइल में सॉफ्टवेयर अपडेट के नाम पर भेजे गए पॉपअप के बाद एक युवक साइबर ठगी का शिकार हो गया। अपडेट करने के बाद मोबाइल का टच और अन्य बटन काम करना बंद हो गए। इसी दौरान ठगों ने पीड़ित के बैंक खाते से तीन बार ऑनलाइन ट्रांजेक्शन कर कुल 1 लाख 98 हजार 998 रुपये निकाल लिए।
जानकारी के मुताबिक राजनांदगांव अंजोरा निवासी ईश्वर लाल साहू के मोबाइल पर सॉफ्टवेयर अपडेट करने का पॉपअप आया था। उन्होंने पॉपअप पर क्लिक कर अपडेट प्रक्रिया शुरू की। अपडेट के बाद मोबाइल में अचानक टच और अन्य बटन काम करना बंद हो गए। पीड़ित ने दोबारा मोबाइल चालू करने की कोशिश की, लेकिन अगले दिन खाते से संदिग्ध लेनदेन की जानकारी मिली।
पीड़ित ने बैंक खाते का बैलेंस चेक किया तो पता चला कि खाते से तीन बार में 1,98,998 रुपये की ऑनलाइन निकासी हो चुकी थी। बताया गया कि 10 सितंबर को दो बार 48,999 रुपये और 49,999 रुपये, जबकि 11 सितंबर को करीब 1 लाख रुपये खाते से निकाल लिए गए।
घटना की जानकारी मिलने के बाद पीड़ित ने साइबर क्राइम हेल्पलाइन नंबर 1930 पर शिकायत दर्ज कराई। पुलिस ने मामले की जांच शुरू कर दी है और बैंक खाते व मोबाइल से हुई संदिग्ध गतिविधियों की जानकारी जुटाई जा रही है।
मोबाइल अपडेट के नाम पर ठगी से रहें सावधान
साइबर सुरक्षा के लिहाज से अनजान लिंक, पॉपअप या संदिग्ध एप्लीकेशन पर क्लिक नहीं करना चाहिए। मोबाइल अपडेट हमेशा उसकी आधिकारिक सेटिंग्स या विश्वसनीय ऐप स्टोर के माध्यम से ही करें। बैंक खाते से अनधिकृत लेनदेन होने पर तुरंत 1930 पर शिकायत करने के साथ संबंधित बैंक को भी सूचना दें।